นักสืบ On-chain ชื่อดัง ZachXBT เปิดเผยผ่านโพสต์บน X เมื่อวันที่ 5 ตุลาคม ว่าตนได้แฝงตัวเป็นลูกค้าจ่ายจริงในเครือข่ายอาชญากรรมมีองค์กรของจีนที่ให้บริการล้างเงินคริปโตที่ถูกขโมยให้แก่ Lazarus Group ของเกาหลีเหนือ โดยเครือข่ายดังกล่าวมียอดล้างเงินสะสมเกิน $1B จากเหตุการณ์ exploit หลายครั้งในอุตสาหกรรมคริปโต การเปิดเผยครั้งนี้ถือเป็นหนึ่งในกรณีศึกษาที่หายากที่สุดเกี่ยวกับโครงสร้างตัวกลาง (Intermediary) ที่เชื่อมโยงเงินคริปโตที่ถูกขโมยจากเกาหลีเหนือสู่ระบบการเงินดั้งเดิม
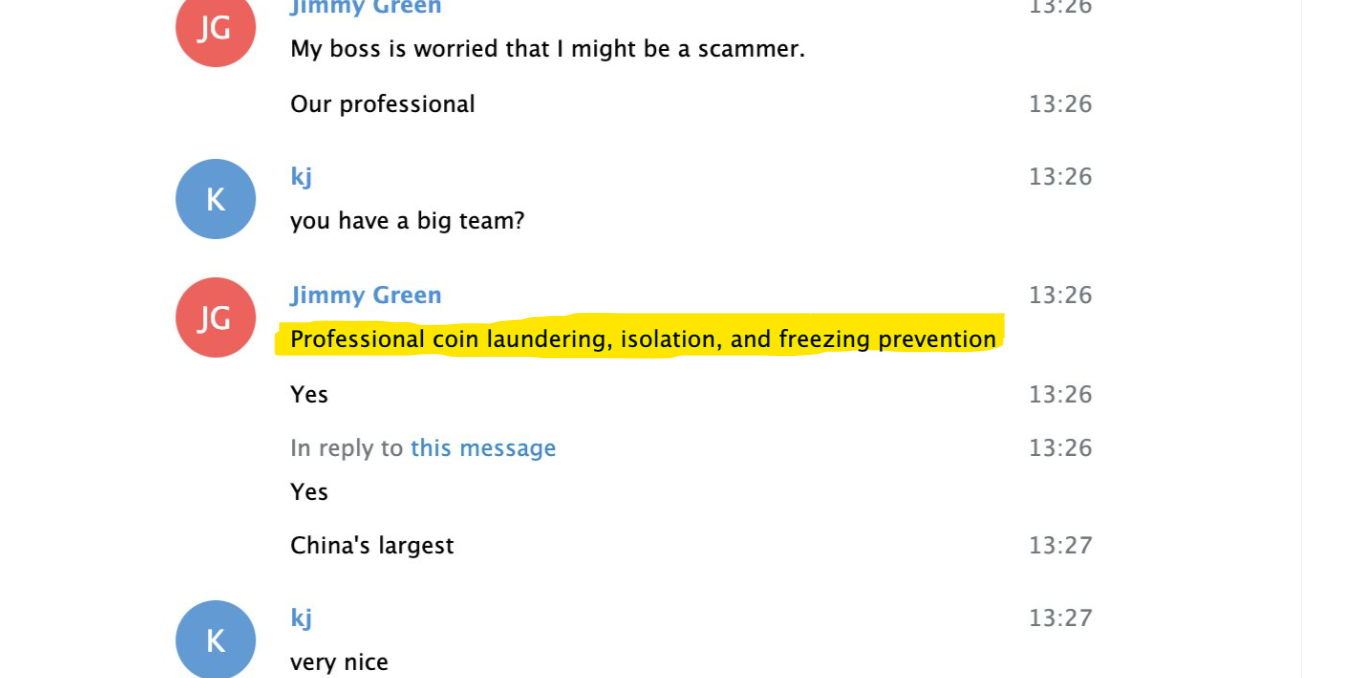
ZachXBT ระบุว่าเขาเริ่มปฏิบัติการแฝงตัวในเดือนกุมภาพันธ์ 2025 เพียงไม่กี่วันหลังเหตุการณ์ Bybit hack มูลค่า $1.5B โดยลงทุน $349,700 ใน Stablecoin และยอมขาดทุน 5% ต่อออเดอร์เพื่อสร้างความเชื่อมั่นกับตัวกลางที่รู้จักในชื่อ “Jimmy Green” ข้อมูลที่ได้รับจากตัวกลางช่วยให้เขาระบุกลุ่มเงิน (Cluster) ที่เชื่อมโยงกับ Bybit มูลค่ากว่า $12M ได้สำเร็จ ก่อนที่ Tether จะสั่งอายัด USDT ที่เกี่ยวข้องจำนวน $442,000 ในเวลาต่อมา
กลไก Multi-Stage Laundering และบทบาทตัวกลางจีน
กระบวนการฟอกเงินของ Lazarus Group ใช้โครงสร้าง Multi-stage ที่ซับซ้อน โดยขั้นตอนหลักคือ Chain-hopping และ Token Swapping ผ่าน Decentralized Exchange (DEX), Bridge และบริการอื่น ๆ เพื่อเบลอเส้นทางการไหลของเงินให้ยากต่อการติดตาม On-chain การวิเคราะห์ของ ZachXBT ชี้ว่าตัวกลางจีนทำหน้าที่เป็น “ชั้นกลาง” ที่รับเงินคริปโตจากแฮกเกอร์เกาหลีเหนือแล้วกระจายผ่านหลายกระเป๋าและหลาย Chain ก่อนส่งต่อไปยังปลายทาง การดำเนินงานของเครือข่ายครอบคลุมทั้ง Hong Kong และจีนแผ่นดินใหญ่ ซึ่งทำให้การสืบสวนข้ามพรมแดนมีความซับซ้อนยิ่งขึ้น
ในเชิงโครงสร้าง ตัวกลางเหล่านี้ไม่ได้เป็นเพียงผู้โอนเหรียญ แต่ทำหน้าที่แปลงสินทรัพย์ข้าม Chain, แยกธุรกรรมเป็นก้อนเล็ก (Structuring) และใช้ DEX เพื่อตัดเส้น On-chain trail ทำให้การติดตามด้วยเครื่องมือมาตรฐานอย่าง Wallet Clustering หรือ Heuristics Analysis ทำได้ยากขึ้นอย่างมาก การที่ ZachXBT ต้องยอมขาดทุน 5% ต่อออเดอร์เพื่อ “ซื้อ” ความเชื่อมั่น สะท้อนว่าเครือข่ายนี้มีระบบตรวจสอบลูกค้าที่เข้มงวดและต้องการประวัติธุรกรรมที่ดูเป็นธรรมชาติ
บริบทเชิงประวัติศาสตร์และผลกระทบต่ออุตสาหกรรม
บทบาทของตัวกลางจีนในกระบวนการฟอกเงินคริปโตของเกาหลีเหนือไม่ใช่เรื่องใหม่ ในปี 2020 อัยการสหรัฐฯ เคยฟ้องร้องชาวจีน 2 รายในข้อหาฟอกเงินกว่า $100M ที่ถูกขโมยจาก Crypto Exchange ในปี 2018 ขณะที่ในปี 2023 สำนักงานควบคุมทรัพย์สินต่างประเทศ (OFAC) ของกระทรวงการคลังสหรัฐฯ ได้ขึ้นบัญชีดำ Crypto Trader 2 ราย (1 รายจาก Hong Kong และ 1 รายจากจีน) ในข้อหาช่วย DPRK แปลงสินทรัพย์ที่ถูกขโมยและหลบเลี่ยงการควบคุมทางการเงิน นอกจากนี้ ZachXBT ยังเชื่อมโยงตัวกลางจีนกับเหตุการณ์ Bitget exploit มูลค่า $387.5M ในเดือนกันยายน และ Kelp DAO exploit มูลค่า $292M ในเดือนเมษายน ซึ่งบ่งชี้ว่าเครือข่ายเดียวกันอาจให้บริการหลายเหตุการณ์พร้อมกัน
ในมุมของการประเมินความเสี่ยงและโครงสร้างตลาด ข้อมูลจาก Chainalysis ระบุว่าแฮกเกอร์ที่เชื่อมโยงกับเกาหลีเหนือขโมยสินทรัพย์ดิจิทัลสะสมอย่างน้อย $6.75B จนถึงปี 2025 ซึ่งเป็นตัวเลขที่สะท้อนว่าภัยคุกคามด้าน Security ในอุตสาหกรรมคริปโตยังคงอยู่ในระดับวิกฤต การที่ ZachXBT ระบุว่าตัวกลางจีนเหล่านี้ “เปิดรับสมัคร” ลูกค้าใหม่อย่างเปิดเผยผ่าน Discord Server และ Telegram Channel ของบริการที่พวกเขาใช้ ยิ่งตอกย้ำว่าช่องโหว่ด้าน KYC/AML ในระบบ DeFi และบริการ Bridge ยังคงเป็นจุดอ่อนเชิงโครงสร้างที่นักลงทุนและ Exchange ต้องให้ความสำคัญ การติดตามว่า Tether จะขยายการอายัด USDT เพิ่มเติมหรือไม่ และหน่วยงานบังคับใช้กฎหมายจะดำเนินการกับตัวกลางชุดใหม่หรือไม่ คือปัจจัยสำคัญที่ตลาดต้องจับตาในระยะถัดไป